BLOG |
Blink-Ankündigungen
Ein Nachbericht zur Nachbesprechung vom 19. September
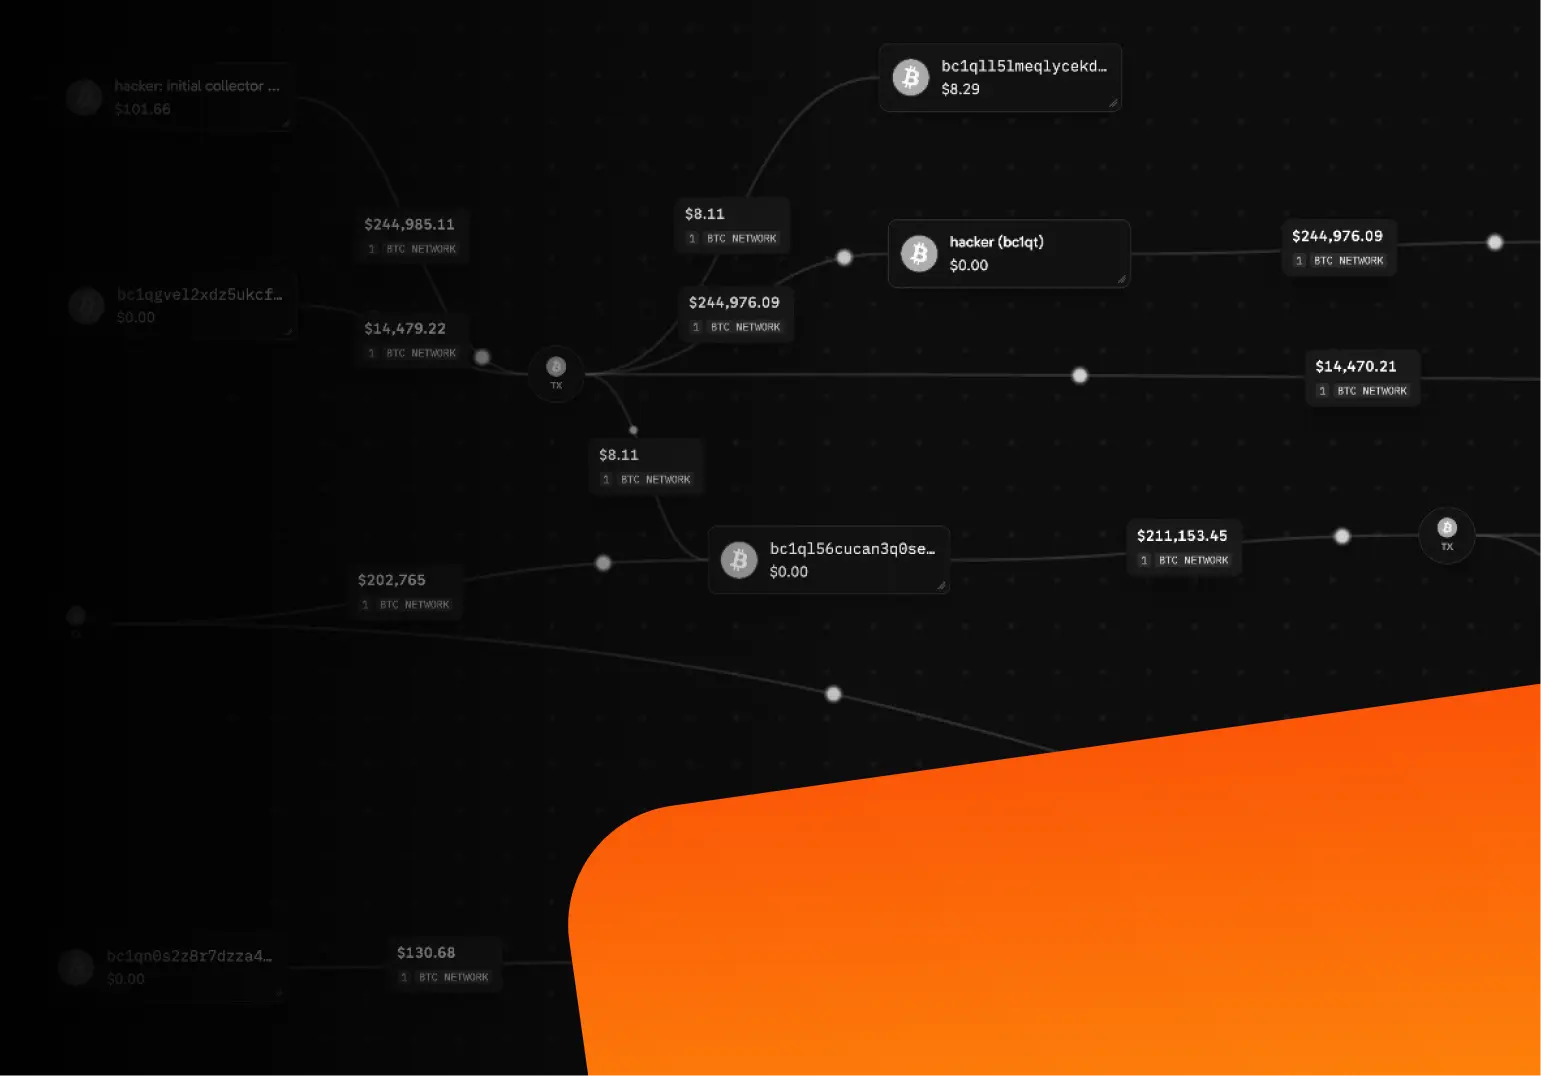


Heute veröffentlichen wir eine Seite, die den gestohlenen Coins nachgeht: „Auf den Spuren der Coins des Angreifers vom 19. September 2026 auf Blink “. Dort sind alle Adressen, Transaktionen und „ Lightning “-Kanäle aufgelistet, die wir mit dem Angreifer in Verbindung bringen können und die wir heute veröffentlichen; jeder kann diese in der öffentlichen Blockchain überprüfen.
Am 3. Oktober haben wir den Nachbericht zum Angriff vom 19. September veröffentlicht: Wie ein Angreifer etwa 6,61 BTC von 24 Blink -Konten entwendete, wie jeder betroffene Kunde entschädigt wurde und dass eine Prämie von 50 % auf die gestohlenen Gelder ausgesetzt wurde. Seitdem wurde auch die Sicherheitsempfehlung für unseren Code veröffentlicht: GHSA-w9wx-p7xr-7jvp. In der Nachbetrachtung ging es darum, was innerhalb von Blink passiert ist. In diesem Beitrag geht es darum, wohin das Geld geflossen ist und warum wir dies offenlegen.
Wir möchten, dass alle, die an der Kopfgeldjagd mitarbeiten, über dieselben Daten verfügen wie wir – und zwar in derselben aktuellen Version –, damit sie so effektiv wie möglich arbeiten können. Diese Seite enthält genau diese Daten: Wir aktualisieren sie, sobald sich die Coins bewegen und sobald wir neue Informationen bestätigen.
Es ist unwahrscheinlich, dass wir ihn auf eigene Faust fassen können, daher bitten wir mehr Menschen, die Augen offen zu halten. Er geht vorsichtig vor: Sein Hauptknoten unter Lightning ist nur über Tor erreichbar, und seine Aktivitäten verteilen sich über den gesamten Tag. Was er jedoch nicht verbergen kann, sind die Coins: Jedes Mal, wenn sie bewegt werden, geschieht dies öffentlich.
Er weiß bereits, dass er beobachtet wird. Die Veröffentlichung bringt ihm keine neuen Erkenntnisse über seine eigenen Münzen. Je mehr Leute hinschauen, desto größer ist die Wahrscheinlichkeit, dass jemand die Münzen bei einem Dienstleister entdeckt, der seine Kunden kennt.
Ein Link ist schneller als eine Anfrage. Formelle Kanäle (Vereinbarungen, Anwaltskanzleien, Auskunftsersuchen) sind wichtig, und wir nutzen sie auch, aber sie dauern Wochen und sind mit hohen Kosten verbunden. Wer alle Regeln ignoriert, kommt schneller voran. Eine öffentliche Seite erreicht Börsen, Analysten und andere Teams noch am selben Tag.
Ein Wort zum Datenschutz. Wir entwickeln unsere Lösungen zum Schutz der Privatsphäre der Menschen und werden dies auch weiterhin tun. Diese Seite ist jedoch anders: Sie verfolgt gestohlenes Geld, das von der Person, die es gestohlen hat, bewegt wurde, nennt keine Namen und enthält keine personenbezogenen Daten. Unser „ community “ bietet keine endgültige Antwort auf gestohlene Coins, die mit denselben Datenschutz-Tools bewegt wurden, die auch alle anderen nutzen. Unser Ansatz besteht darin, nur das zu veröffentlichen, was die Blockchain über die Coins des Diebes preisgibt, und eventuelle Fehler öffentlich zu korrigieren. Wir würden gerne erfahren, wie andere in einem solchen Fall vorgehen würden.
Er bereitete sich wochenlang vor: Zehn Tage vor dem Angriff auf Blink begann er mit der Einrichtung seines „ Lightning “-Knotens, und neun Tage zuvor kontrollierte er bereits etwa 14 BTC. Seitdem hat er nicht mehr aufgehört. Anfang Oktober eröffnete sein Hauptknoten einen neuen Kanal (1. Oktober), ein zweiter Knoten von ihm tauchte auf (2. Oktober), zwei weitere Kanäle erschienen auf seinem Hauptknoten (3. Oktober), und dessen erster Kanal wurde geschlossen und ein neuer eröffnet (6. Oktober).
In derselben Woche, am 5. Oktober, griff er Second an, ein Unternehmen, das eine eigene Version von Ark (eine neue Methode für Bitcoin-Zahlungen) namens Bark entwickelt. Er nutzte einen Fehler im Ark-Server von Second aus, entwendete 0,75 BTC aus den eigenen Mitteln von Second und testete den Server bis zum 6. Oktober weiter; die Gelder der Nutzer waren davon nicht betroffen (siehe die Mitteilung von Second). Er finanzierte den Angriff aus derselben Wallet, in der die von Blink gestohlenen Coins eingegangen waren, und zumindest teilweise mit genau diesen Coins.
Angesichts seiner anhaltenden Aktivität vermuten wir, dass er möglicherweise einen Kettenangriff vorbereitet: Er nutzt die Beute aus jedem Angriff, um den nächsten zu finanzieren, sodass ihm nach jeder Runde mehr Mittel zur Verfügung stehen. Wir wissen nicht, wer als Nächstes dran ist. Solange er aktiv ist, gibt es für Teams, die Bitcoin als Alltagswährung einsetzen, möglicherweise einen zusätzlichen Grund, wachsam zu sein.
Wenn Sie einen „ Lightning “-Knoten, eine Föderation, einen Swap-Dienst oder eine „ exchange “ betreiben, vergleichen Sie die Seite mit dem, was Sie sehen. Falls Ihr Projekt etwas Ähnliches beobachtet hat, schreiben Sie uns: Wir werden zunächst unsere Erkenntnisse mit Ihnen teilen und anschließend darüber sprechen.
Die Seite erzählt die Geschichte in sechs Kapiteln, von denen jedes eine Grafik enthält, durch die man sich klicken kann, sowie die vollständige Liste der Adressen und Transaktionen, die dahinterstehen.
Jeder Artikel ist mit einem Etikett versehen, auf dem angegeben ist, wie sicher wir uns sind:
Auf der Seite ist auch zu sehen, wo sich die Coins derzeit befinden. Etwa 0,87 BTC befinden sich nach wie vor unberührt auf fünf der ursprünglichen Adressen. Weitere 4,84 BTC befinden sich auf einer Adresse, die wahrscheinlich ihm gehört und seit dem 28. September nicht mehr genutzt wurde. Etwa 1,64 BTC mehr befinden sich auf Adressen, die er beim Angriff auf Second verwendet hat. Zu jedem Eintrag wird angezeigt, wann er erstmals in der Blockchain erschien und wann wir ihn erstmals erfasst haben; die gesamte Liste lässt sich als CSV-Datei herunterladen.
„Alles, was wir können“ hat seine Grenzen, und daran halten wir uns:
Behalten Sie die Adressen im Auge. Wenn Gelder von diesen Adressen abfließen, insbesondere an exchange oder einen anderen Dienst, der seine Kunden kennt, teilen Sie uns dies bitte umgehend mit. Eine Sperrung ist nur möglich, wenn die Empfängerplattform innerhalb weniger Stunden benachrichtigt wird.
Die 50-prozentige Prämie bleibt bestehen. Wer Informationen liefert, die zur Wiederbeschaffung führen, erhält 25 Prozent des zurückerhaltenen Betrags, und weitere 25 Prozent gehen an Bitcoin Beach, Bitcoin Ekasi, Afribit Kibera und die von ihnen ausgewählten Kreislaufwirtschaften. Alles auf dieser Seite war uns zum angegebenen Datum bereits bekannt, daher qualifiziert sich eine Rückverfolgung nicht, neue Informationen darüber, wohin die Coins als Nächstes fließen, hingegen schon. Die Bedingungen finden Sie unter blink.sv/bounty-terms.
Die Seite ändert sich, sobald sich die Coins bewegen. Wir überwachen die aufgeführten Adressen rund um die Uhr und tragen jede Bewegung so schnell wie möglich auf der Seite ein. Neue Erkenntnisse werden veröffentlicht, sobald wir sie bestätigt haben – und, sofern andere Personen beteiligt sind, sobald diese ihr Einverständnis gegeben haben. Bevor jede Aktualisierung online geht, überprüfen wir jede Adresse und jede Transaktion erneut anhand der Blockchain.
Manchmal unterlaufen uns Fehler, und wir geben diese offen zu. Korrekturen erscheinen auf der Seite als datierte Anmerkungen; wir überarbeiten den Text nicht stillschweigend. Wenn Sie einen Fehler entdecken, schreiben Sie bitte an bounty@blinkbtc.com und geben Sie im Betreff [KORREKTUR] an.
Wir versehen die Daten der Seite mithilfe von OpenTimestamps mit einem Zeitstempel in der Bitcoin-Blockchain – zusammen mit einem Fingerabdruck unserer vollständigen internen Liste –, sobald die Seite online geht und bei jeder Aktualisierung. Jeder kann dann überprüfen, ob alles, was wir auflisten, zum Zeitpunkt der Zeitstempelung bereits existierte.
Empfangen und senden Sie jetzt Bitcoin